
Seguridad
Cómo cuidamos la seguridad de lo que construimos
Desarrollamos y operamos nuestros propios sistemas: Vendor ERP, Agenvia y Gridio. Esta página explica quién se ocupa de la seguridad, qué hacemos, qué cubre y cómo avisarnos si encontrás un problema.
Responsable
Quién se ocupa de la seguridad
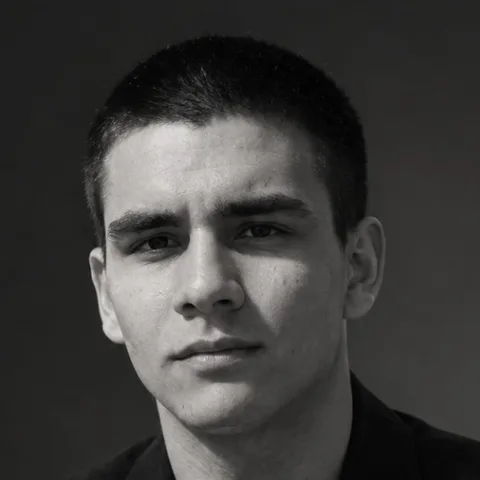
Brandon Vergara
CTO · Responsable de seguridad
Perfiles públicos
Contacto de seguridad
security@nexviasolutions.netBrandon es cofundador y CTO de Nexvia. Desde 2023 diseña, desarrolla y opera la plataforma, con foco en que el software ande bien en producción para negocios reales. También es quien responde por la seguridad: revisa el código y la infraestructura de nuestros productos y atiende los reportes que llegan.
Trayectoria
-
2023 - hoy
Cofundador y CTO, Nexvia Solutions
Lidera la arquitectura, el desarrollo y la operación de la plataforma: Vendor ERP (SaaS multi-tenant en producción), la integración con WhatsApp Cloud API y el monitoreo de punta a punta.
-
2026
Auditoría interna de seguridad
Dirigió una auditoría interna de seguridad de la plataforma, asistida por herramientas de IA. Corrigió los hallazgos críticos de infraestructura y armó un entorno de pruebas aislado para verificar cada corrección.
-
2022 - 2025
Administrador de TI, Agrocentro Hasenkamp
Automatización de bases de datos, listas de precios y control de inventarios.
Formación y credenciales
- Software Engineer, HackerRank (julio de 2025)
- Google IT Support, Google (junio de 2025)
- Google IT Automation with Python (curso)
- ML Developer Career, Anyone AI
- Tecnicatura Universitaria en Information Technology, Universidad Kennedy (en curso)
Qué hacemos
Trabajo de seguridad sobre nuestros propios sistemas
Revisión de código e infraestructura
Revisamos el código de nuestros productos, los servidores, las conexiones entre ellos y la configuración de la infraestructura completa.
Auditoría interna en 2026
Hicimos una auditoría interna de seguridad. Los hallazgos de infraestructura están corregidos y seguimos trabajando los de código.
Monitoreo
Centralizamos los registros y las métricas de nuestros servicios para detectar a tiempo comportamientos anormales.
Pruebas en entornos propios
Las pruebas de seguridad se hacen solo sobre sistemas nuestros, incluidos entornos de laboratorio aislados que controlamos.
Cómo trabajamos
- Los cambios pasan por una rama, una revisión y un entorno de pruebas antes de llegar a producción.
- Los cambios de infraestructura se hacen fuera del horario en que operan los clientes, salvo que respondan a un incidente en curso.
- Los secretos y las credenciales no se guardan en el código, y cuando se rotan se buscan todos los lugares donde se usan.
- Cada corrección de seguridad se prueba con un test que repite el ataque, en un entorno aislado y sin datos reales.
- Los errores propios se documentan por escrito para no repetirlos.
Alcance
Qué cubre esta página
Aceptamos reportes sobre los sistemas que operamos nosotros. Para que un reporte se pueda atender rápido, conviene que sepas qué entra y qué no.
Dentro del alcance
- nexviasolutions.net Sitio corporativo y sus subdominios
- vendor.nexviasolutions.net Vendor ERP, gestión y punto de venta
- agenvia.app Agenvia
- gridio.net Gridio
Fuera del alcance
- Datos, cuentas o información de otras personas o empresas.
- Ataques de denegación de servicio y pruebas automatizadas masivas que generen carga.
- Ingeniería social o phishing contra nuestro equipo o nuestros clientes.
- Acceso físico a oficinas o equipos.
- Fallas de servicios de terceros (por ejemplo Meta, Mercado Pago o Google): reportalas a ellos.
Reportes
Cómo reportar una vulnerabilidad
Escribinos a la casilla de seguridad. Cuanto más claro sea el reporte, más rápido lo podemos reproducir y corregir.
Qué incluir
- Qué sistema o dirección está afectado.
- Qué encontraste y qué impacto creés que tiene.
- Los pasos para reproducirlo, o una prueba de concepto.
- Cómo podemos contactarte si necesitamos más datos.
Te pedimos que
- No accedas, modifiques ni borres datos de otras personas.
- No afectes el funcionamiento del servicio.
- No divulgues el problema hasta que lo hayamos podido corregir.
Contacto de seguridad
security@nexviasolutions.net
Si el botón no abre tu programa de correo, copiá la dirección o abrila en Gmail.
También publicamos esta información en /.well-known/security.txt.
Qué pasa después
Cuatro pasos desde que nos escribís
Acusamos recibo
Buscamos confirmarte la recepción dentro de los 5 días hábiles.
Evaluamos
Reproducimos el problema, medimos su gravedad y, si hace falta, te pedimos más información.
Corregimos
Priorizamos según el riesgo real para las personas y empresas que usan el sistema.
Te avisamos
Cuando está corregido te lo decimos, y coordinamos con vos cuándo se puede hablar del tema públicamente.
Sobre recompensas
Por ahora no tenemos un programa de recompensas económicas. Sí valoramos mucho el aviso responsable y, si querés, dejamos constancia de tu aporte cuando se publique la corrección.
Última actualización: octubre de 2026.